Vom Befund zum Jira-Ticket mit einem Klick
Ein Scanner meldet eine Sicherheitslücke. Und dann? In vielen Teams beginnt jetzt Handarbeit: CVE nachschlagen, betroffene Version suchen, ein Ticket schreiben, Link dazukopieren, jemanden zuweisen. Secupipe nimmt Ihnen diese Schritte ab. Jeder Befund kommt mit allem, was Ihr Team zum Entscheiden braucht, und wird mit einem Klick zum Jira-Ticket.
So sieht ein Befund in Secupipe aus
Secupipe gleicht die SBOMs aus Ihren Pipelines laufend mit Schwachstellendatenbanken ab. Trifft eine bekannte Lücke eine Ihrer Komponenten, entsteht ein Befund. Das Beispiel unten stammt aus einem unserer eigenen Projekte: Die Go-Bibliothek golang.org/x/crypto enthält das Paket openpgp, das nicht mehr gepflegt wird. Die Datenbank OSV führt dazu den Eintrag GO-2026-5932.
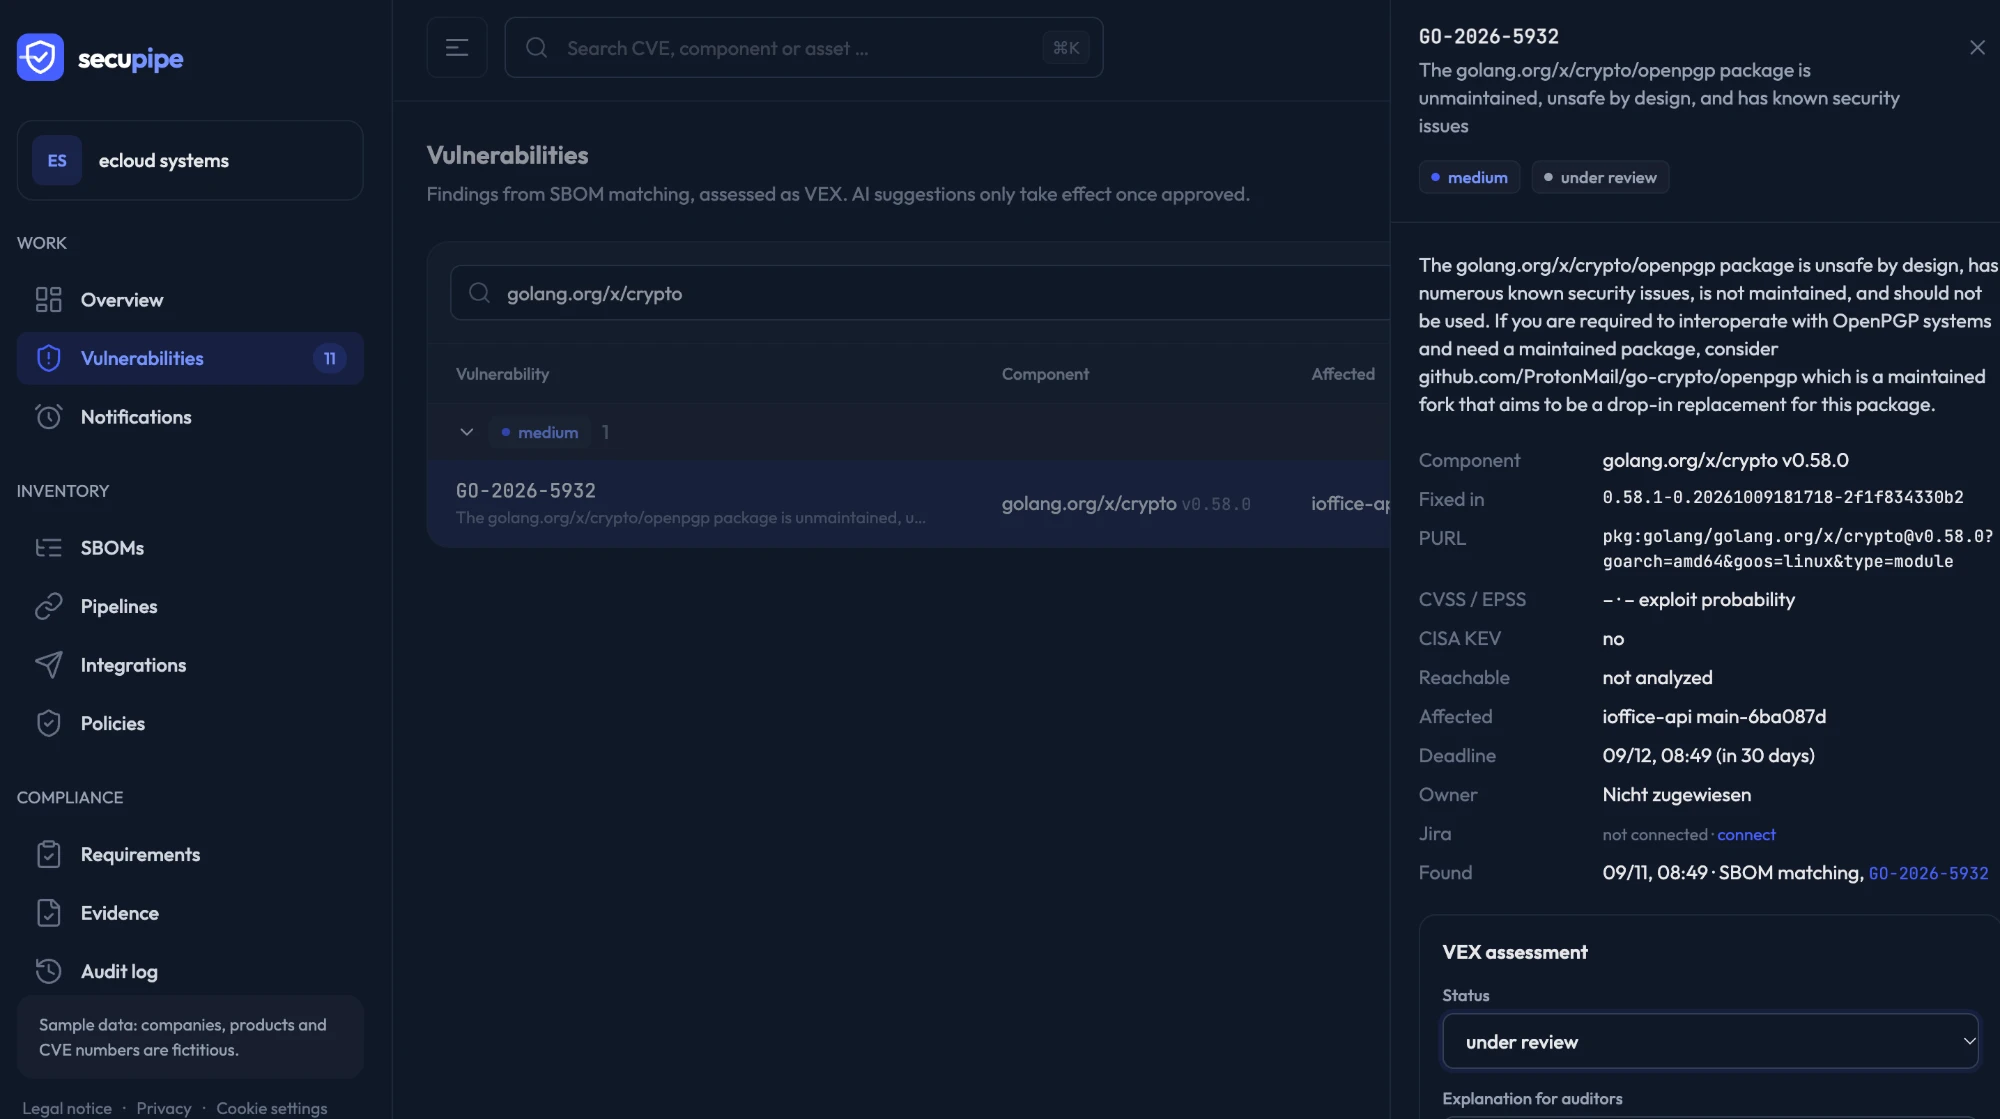
Was ein Befund Ihnen sagt
- Was ist das Problem? Beschreibung der Lücke aus der Schwachstellendatenbank, mit Link zur Quelle bei OSV.
- Wo steckt es? Komponente mit Version und Paket-URL (PURL), dazu die Artefakte, die sie enthalten, etwa
ioffice-api main-6ba087d. Sie sehen also, welcher Build aus welchem Commit betroffen ist. - Wie behebe ich es? Die Version, in der die Lücke geschlossen ist. Meist reicht ein Update der Abhängigkeit.
- Wie dringend ist es? CVSS-Wert, Ausnutzungswahrscheinlichkeit nach EPSS und ob die Lücke im KEV-Katalog der CISA steht, also bereits aktiv ausgenutzt wird.
- Bis wann? Jeder Befund bekommt eine Frist für die Bewertung: 24 Stunden bei aktiv ausgenutzten Lücken, 7 Tage bei kritischen, 14 bei hohen, 30 bei mittleren und 90 Tage bei niedrigen.
- Wer kümmert sich? Zuständigkeit und Verlauf, damit nichts liegen bleibt.
Bewerten statt nur auflisten: VEX
Nicht jede gemeldete Lücke trifft Ihr Produkt tatsächlich. Vielleicht wird der verwundbare Code nie aufgerufen, oder die Komponente steckt nur im Build-Werkzeug. Deshalb bewerten Sie jeden Befund im Format VEX (Vulnerability Exploitability eXchange): in Prüfung, betroffen, nicht betroffen mit Begründung nach CISA oder behoben. Dazu schreiben Sie eine Erläuterung für Prüfer. Jede Bewertung wird mit Name und Zeitpunkt protokolliert und lässt sich als VEX-Dokument exportieren. Genau diesen Nachweis erwarten Kunden, Auditoren und der Cyber Resilience Act.
Mit einem Klick zum Jira-Ticket
Ist ein Befund relevant, gehört er dorthin, wo Ihr Team ohnehin arbeitet. Statt Informationen von Hand zu übertragen, klicken Sie im Befund auf Ticket anlegen. Secupipe erstellt das Ticket direkt in Ihrem Jira-Projekt:
- Titel: Kennung, Komponente und Version, zum Beispiel
GO-2026-5932 in golang.org/x/crypto v0.58.0. - Beschreibung: Schwere, Hinweis auf aktive Ausnutzung, behobene Version, betroffene Artefakte, Beschreibung der Lücke und ein Link zurück zum Befund in Secupipe.
- Labels
secupipeundschwachstelle, damit Sie Sicherheitstickets in Boards und Filtern sofort finden.
Danach steht der Ticket-Schlüssel als Link im Befund. Wer in Secupipe nachsieht, kommt direkt zum Ticket, und wer im Ticket arbeitet, direkt zurück zu allen Fakten.
Oder ganz automatisch
Wenn Sie wollen, legt Secupipe Tickets auch selbst an: Sie wählen unter Integrationen eine Mindestschwere, etwa „hoch“, und jeder neue Befund ab dieser Schwere wird sofort zum Ticket, egal ob er beim Upload einer SBOM entsteht oder bei der regelmäßigen Neuprüfung, wenn eine neue Lücke veröffentlicht wird. Unterstützt werden Jira Cloud (E-Mail und API-Token) und Jira Data Center (persönliches Zugriffstoken). Den Vorgangstyp, etwa Task oder Bug, legen Sie selbst fest.
Warum das wichtig ist
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen nach dem Cyber Resilience Act innerhalb von 24 Stunden melden (mehr in unserem Beitrag CRA-Meldepflicht gilt seit 11. September 2026). Dafür reicht es nicht, Lücken zu finden. Sie müssen bewertet, zugewiesen und nachweisbar bearbeitet werden. Der Weg vom Befund über die VEX-Bewertung bis zum Ticket ist in Secupipe lückenlos protokolliert.
So starten Sie
- Kostenloses Konto anlegen und eine SBOM hochladen oder eine Pipeline anbinden. Befunde und VEX-Bewertung gibt es schon im Free-Plan.
- Für Jira im Team-Plan unter Integrationen die Jira-Adresse, ein Projekt und ein Token eintragen.
- Im Befund auf Ticket anlegen klicken oder eine Mindestschwere für automatische Tickets wählen.